
Realistisches Risiko: Nicht jeder ist ein Ziel
Söldner-Spyware sind hochentwickelte Werkzeuge, die ohne jedes Zutun des Nutzers (Zero-Click) aufs Handy gelangen können. Deshalb sind sie teuer und werden bei staatlich unterstützten, gezielten Operationen eingesetzt.
- Höheres Risiko: Journalisten, Menschenrechtsverteidiger, Anwälte, Politiker, Top-Manager und ihr engeres Umfeld.
- Geringes Risiko: die meisten Nutzer außerhalb dieser Profile; hier liegt die eigentliche Gefahr bei Handy-Überwachungsprogrammen und gestohlenen Konten.
- Ein warmer Akku oder ein langsames Handy allein ist kein Pegasus-Anzeichen; solche Spyware ist darauf ausgelegt, keine Spuren zu hinterlassen.
Bei allgemeinen Verdachtsfällen lesen Sie zuerst die Anleitung „Wird mein Handy abgehört?“.
Wenn Sie eine Apple-Bedrohungsmitteilung erhalten haben
Apple informiert Nutzer, die möglicherweise Ziel eines Söldner-Spyware-Angriffs sind, per E-Mail an die im Apple Account hinterlegte Adresse und per iMessage; zusätzlich erscheint die Mitteilung ganz oben, wenn Sie sich auf der Apple Account-Seite anmelden.
- Prüfen Sie die Echtheit, ohne auf Links in der Nachricht zu klicken: Melden Sie sich selbst auf der Apple Account-Seite an.
- In Bedrohungsmitteilungen fordert Apple Sie niemals auf, einen Link anzuklicken, eine App zu installieren oder ein Passwort einzugeben.
- Aktivieren Sie sofort den Blockierungsmodus und aktualisieren Sie iOS.
- Verlagern Sie sensible Kommunikation auf ein anderes, sicheres Gerät und holen Sie sich fachkundige Unterstützung für digitale Sicherheit.
Schutzmaßnahmen
- Halten Sie iOS immer aktuell. Die meisten Lücken, die solche Angriffe ausnutzen, werden mit Updates geschlossen.
- Starten Sie das Handy täglich neu. Manche Spyware ist nicht persistent und wird durch einen Neustart entfernt; eine erneute Infektion ist dennoch möglich.
- Schränken Sie über Einstellungen > Datenschutz & Sicherheit > Blockierungsmodus Angriffsflächen wie Nachrichtenanhänge, Linkvorschauen und bestimmte Webtechnologien ein.
- Öffnen Sie keine Links und Dateien von Unbekannten; seien Sie bei unbekannten Absendern in iMessage und FaceTime vorsichtig.
- Nutzen Sie für Ihren Apple Account die Zwei-Faktor-Authentifizierung und ein starkes Passwort.
Wie funktioniert eine forensische Analyse?
Söldner-Spyware lässt sich sicher nur mit forensischen Werkzeugen nachweisen, die Backup und Systemprotokolle des Handys nach bekannten Angriffsspuren (Indikatoren) durchsuchen. Dafür werden Open-Source-Werkzeuge wie das von Amnesty International entwickelte Mobile Verification Toolkit (MVT) eingesetzt.
Solche Analysen finden nur bekannte Spuren; ein sauberes Ergebnis ist keine absolute Garantie, sondern bedeutet, dass keine bekannten Indikatoren gefunden wurden. Hakan Sevimoğlu scannt mit der App iPhone Güvenlik Tarama nach bekannten Signaturen und dokumentiert die Ergebnisse bei Bedarf im Rahmen des Handy-Sicherheitschecks.
Mein Leistungsumfang
Bedrohungsmitteilung
Echtheit der Apple-Warnung prüfen
Blockierungsmodus
iOS-Modus mit kleinerer Angriffsfläche
Aktuelles iOS
Erste Verteidigung, die Lücken schließt
Täglicher Neustart
Nicht persistente Schadsoftware entfernen
Forensische Analyse
Spurensuche in Backup und Protokollen
24 Bedrohungssignaturen
Scan mit iPhone Güvenlik Tarama
Eingesetzte Technologien
Beispielprojekte
Eine Auswahl von Live-Projekten mit echten Nutzern.
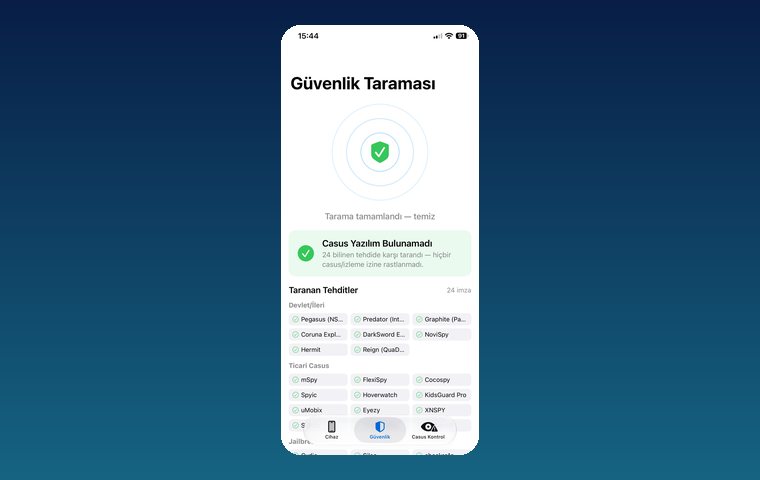
iPhone Security Scan — Erkennung von Spyware
iOS-App, die nach staatlicher Spyware, versteckten Tracking-Apps und Jailbreak-Spuren sucht.
Ansehen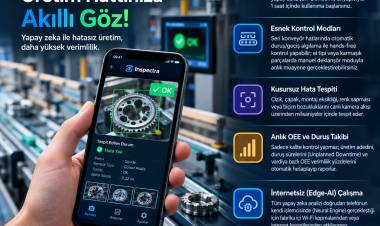
Inspectra — KI-Qualitätskontrolle & OEE
Edge-AI-iOS-App für kamerabasierte visuelle Qualitätsprüfung.
AnsehenSo arbeiten wir
Kostenloses Erstgespräch
Wir klären gemeinsam Anforderungen, bestehende Systeme und Ziele.
Angebot & Fahrplan
Umfang, Technologie, Zeitplan und Budget innerhalb von 24 Stunden.
Entwicklung in Etappen
Wöchentliche Demos und eine Live-Testumgebung.
Start & Support
Livegang, Schulung und laufende Wartung.
Kostenlose VoranalyseDas erste Gespräch und der Fahrplan sind komplett kostenlos und unverbindlich.
Lieferung in Etappen mit FreigabeSie prüfen jedes Modul in einer Testumgebung, bevor es weitergeht.
Schriftlicher Umfang und RechteUmfang, Lieferung und Rechte am Quellcode werden im Vertrag festgelegt.
Häufige Fragen
Kann mein Handy mit Pegasus infiziert sein?
Pegasus ist ein teures, gezielt eingesetztes Werkzeug; sind Sie weder Journalist, Aktivist, Anwalt noch Führungskraft, ist die Wahrscheinlichkeit gering. Ein aktuelles iOS und regelmäßige Neustarts sind dennoch für alle eine gute Vorsorge.
Ich habe eine Bedrohungsmitteilung von Apple erhalten. Ist sie echt?
Echte Apple-Mitteilungen fordern Sie nie auf, einen Link anzuklicken oder Daten einzugeben. Erscheint die Mitteilung ganz oben, wenn Sie sich selbst auf der Apple Account-Seite anmelden, ist sie echt.
Macht der Blockierungsmodus mein Handy unbrauchbar?
Nein, aber er schränkt einige Funktionen ein: Nachrichtenanhänge, Linkvorschauen und bestimmte Webfunktionen werden begrenzt. Empfohlen wird er Personen, die sich für ein mögliches Ziel halten.
Entfernt ein Neustart Pegasus?
Manche Versionen sind nicht persistent und werden durch einen Neustart aus dem Speicher gelöscht, der Angreifer kann jedoch erneut infizieren. Kombinieren Sie den Neustart daher mit Updates und dem Blockierungsmodus.
Wie lässt sich Pegasus sicher nachweisen?
Sicher nachweisen lässt es sich mit forensischen Werkzeugen, die Backup und Systemprotokolle nach bekannten Angriffsspuren durchsuchen. Ein sauberes Ergebnis zeigt, dass keine bekannten Spuren gefunden wurden.